Los agentes de IA amplían las posibilidades de los sistemas corporativos, pero también obligan a revisar cómo se controlan sus herramientas, permisos y acciones.
En la entrada anterior de nuestro blog, El riesgo de conectar la IA con todo, analizábamos cómo MCP —Model Context Protocol— permitía a los agentes de Inteligencia Artificial interactuar con servicios externos, consultar información y ejecutar operaciones sobre sistemas corporativos. También veíamos que estas conexiones pueden convertirse en una vía de acceso a recursos sensibles si no se diseñan y protegen adecuadamente.
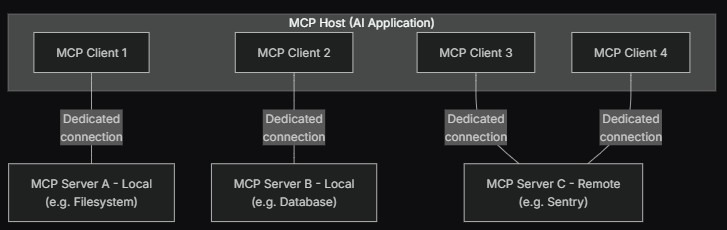
La cuestión ahora es cómo llevar esas recomendaciones a la práctica. Porque no basta con saber que un agente utiliza MCP; necesitamos conocer a qué servidores se conecta, qué herramientas tiene disponibles, qué permisos utiliza y qué ocurre cuando las invoca.
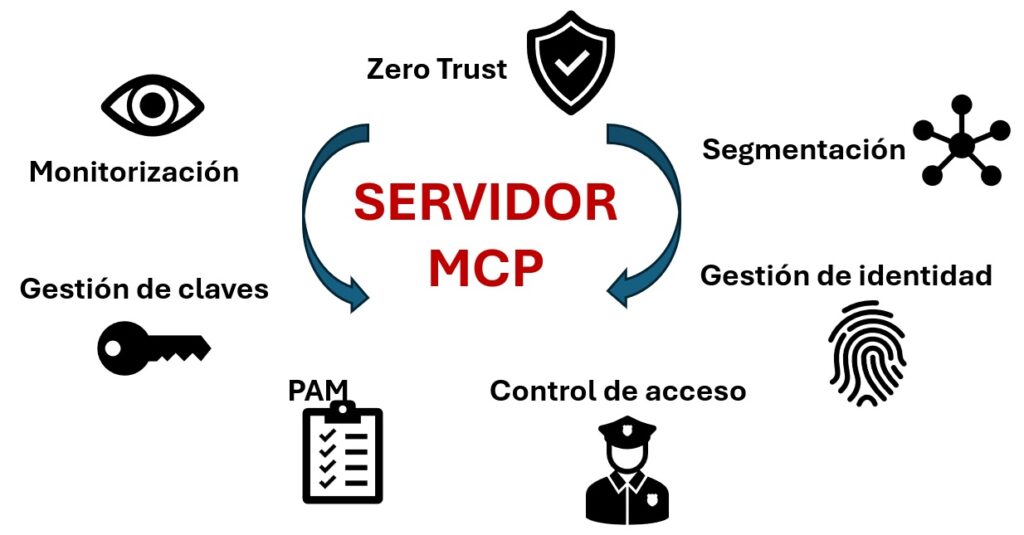
Un nuevo punto de control
Los servidores MCP actúan como intermediarios entre los agentes de IA y las herramientas o los datos que estos necesitan utilizar. Pueden facilitar el acceso a repositorios de código, aplicaciones empresariales, bases de datos o plataformas de gestión. Pero también concentran capacidades que, en determinadas circunstancias, pueden aprovecharse de forma indebida.
El problema no se limita a que un servidor contenga una vulnerabilidad. Una herramienta legítima puede ser utilizada fuera de su propósito previsto, un prompt malicioso puede influir en las decisiones de un agente o una respuesta obtenida de una fuente externa puede incluir instrucciones que alteren su comportamiento. En estos escenarios, el riesgo surge de la interacción entre el modelo, el contenido que procesa, las herramientas disponibles y los permisos concedidos.
Por eso, los controles tradicionales siguen siendo necesarios, pero no siempre son suficientes por sí solos. La autenticación, la segmentación de red, la gestión de identidades y la protección de las API deben complementarse con mecanismos capaces de analizar las interacciones específicas de los agentes de IA.
De las recomendaciones a los controles efectivos
Partiendo de este escenario, la protección de MCP debería abordarse en varias fases.
La primera consiste en identificar los servidores, agentes y herramientas que existen en la organización, incluidos aquellos que se hayan desplegado sin pasar por los procedimientos habituales de aprobación. Sin un inventario fiable, resulta difícil determinar qué debe protegerse y qué conexiones pueden suponer un riesgo.
A continuación, es necesario evaluar los componentes antes de incorporarlos a producción. Un servidor MCP o una herramienta de terceros pueden contener código malicioso, dependencias vulnerables o comportamientos que no resulten evidentes. Por ello, conviene analizar su procedencia, revisar sus capacidades y comprobar qué recursos pueden alcanzar.
La tercera fase es el control durante la ejecución. No basta con aprobar el uso de la herramienta; sus llamadas deben ajustarse a una política de seguridad. Esto implica restringir los accesos disponibles, aplicar el principio de mínimo privilegio, controlar las operaciones de lectura y escritura y, cuando el impacto lo justifique, exigir confirmación humana antes de ejecutar acciones sensibles.
Por último, es imprescindible registrar y supervisar la actividad. Las llamadas a herramientas, los accesos a datos y las decisiones de autorización deben proporcionar información suficiente para investigar incidentes y detectar comportamientos anómalos. La protección no puede depender exclusivamente de que el agente interprete correctamente las instrucciones recibidas.
Cisco y All4Sec, combinando soluciones
Como partner de Seguridad de Cisco, en All4Sec apostamos por soluciones que aportan un valor diferencial a nuestros clientes. Al fin y al cabo, la seguridad de los agentes y servidores MCP necesitan incorporar soluciones comerciales específicas y Cisco es una excelente propuesta.
En este ámbito, Cisco ha ampliado sus capacidades para abordar tanto el descubrimiento y evaluación de los activos de IA como la inspección de sus interacciones.
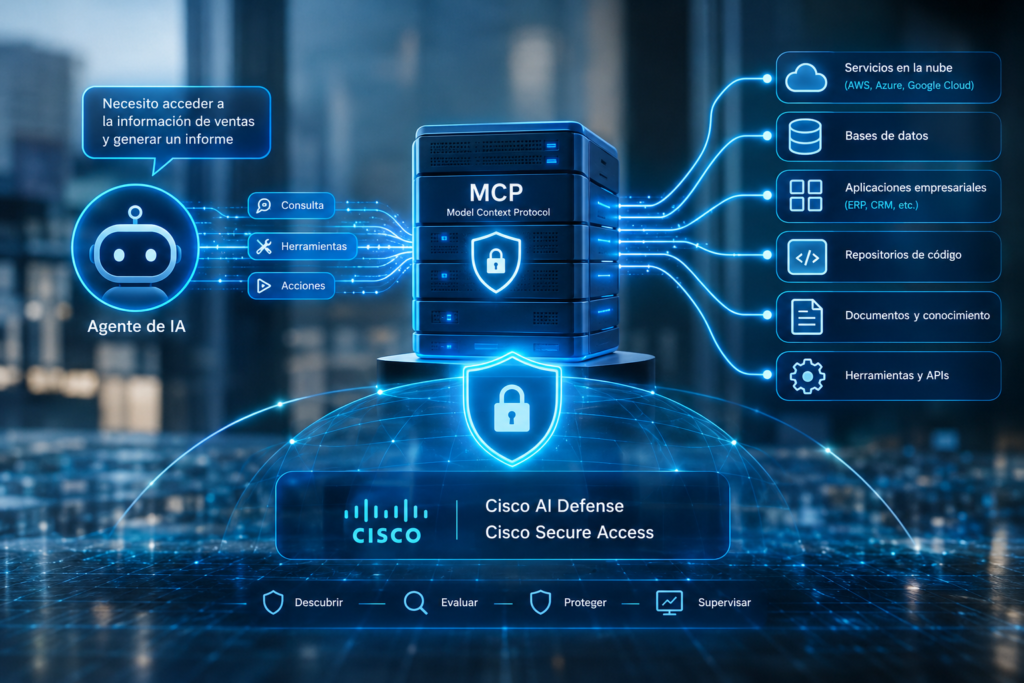
Cisco AI Defense contempla la identificación de activos relacionados con la IA, la evaluación de riesgos en componentes de la cadena de suministro y la aplicación de controles durante la ejecución.
Entre sus capacidades para entornos agénticos se incluyen el análisis de servidores MCP así como la inspección de interacciones para detectar amenazas como la inyección de acciones maliciosas, la exposición de información sensible o el uso no autorizado de herramientas.
Por su parte, Cisco Secure Access incorpora capacidades de inspección semántica de las comunicaciones MCP entre agentes y servidores. Este enfoque permite analizar el contenido y la finalidad de determinadas interacciones, en lugar de limitarse a observar que existe una conexión entre dos sistemas.
Ambas aproximaciones responden a la necesidad crecientede aplicar controles allí donde se producen las interacciones entre agentes, herramientas y recursos corporativos.
La clave está en una arquitectura segura
El alcance concreto de los controles y el uso de tecnología de Cisco para gestionarlos dependerá de la arquitectura desplegada, los componentes utilizados o las políticas de seguridad configuradas.
La incorporación de estos controles, sin embargo, no eliminará la necesidad de aplicar los principios básicos de seguridad. Por ejemplo, un sistema de inspección no debería convertirse en una excusa para conceder permisos excesivos, confiar automáticamente en cualquier servidor MCP o prescindir de la revisión de los componentes que se incorporan al entorno.
Tampoco todas las organizaciones necesitan el mismo nivel de control. No tiene las mismas implicaciones un servidor que permite consultar documentación pública que otro con capacidad para modificar código, acceder a información de clientes o ejecutar operaciones sobre sistemas críticos.
La configuración de soluciones debe ajustarse al impacto potencial de las acciones y a la sensibilidad de los recursos accesibles.
En este contexto, la seguridad de MCP no debería tratarse como un problema aislado de integración, sino como una extensión de otras como la gestión de identidades, la protección de aplicaciones, la seguridad de la cadena de suministro o la supervisión de las operaciones.
En definitiva, la pregunta ya no es únicamente si una organización utiliza Inteligencia Artificial, sino si sabe qué pueden hacer sus agentes, con qué permisos actúan y cómo puede detectar que una interacción se aparta de lo esperado.


